
10. Hasła użytkowników i bezpieczeństwo obiektów
Streszczenie: Zabezpieczanie obiektów hasłami: klasy użytkowników, rozszerzony tryb ochrony i jego zastosowanie, ustawienia ochrony w obiektach oraz przykład konfiguracji. Opisano też automatyczne logowanie/wylogowanie pendrive’em z kluczem i zabezpieczenie projektu przed nieuprawnionym użyciem.
EN: User passwords and object security: user classes, enhanced security mode, object protection, USB login key.
Dotyczy: panele HMI Weintek (serie cMT, cMT X, eMT, iE, XE, mTV, iP), oprogramowanie EasyBuilder Pro
Źródło: tłumaczenie instrukcji producenta (Weintek EasyBuilder Pro User Manual), opracowanie Multiprojekt
W tym rozdziale omówiono ochronę obiektów poprzez konfigurowanie klas zabezpieczeń i haseł dla użytkowników.
10.1 Wprowadzenie
W tym rozdziale omówiono ochronę obiektów poprzez konfigurowanie klas zabezpieczeń i haseł dla użytkowników. Istnieją dwa tryby ochrony:
• Tryb ogólny
• Rozszerzony tryb ochrony
Oba tryby są omówione w dalszej części
Aby skonfigurować klasy ochrony należy:
1. Ustaw hasło użytkownika i klasy zabezpieczeń, do których ma dostęp.
2. Ustaw klasy w ustawieniach obiektu.
Obiekt może przynależeć tylko do jednej klasy zabezpieczeń. Ustawienie klasy "brak" oznacza, że każdy użytkownik może obsługiwać ten obiekt.
10.2 Hasła i klasy użytkowników
Parametry zabezpieczeń można ustawić w menu narzędziowym [Edytuj] » [Ustawienia systemowe] » [ochrona]. Dostępne są dwa tryby: Tryb ogólny i Tryb rozszerzonej ochrony.
10.2.1 Tryb ogólny
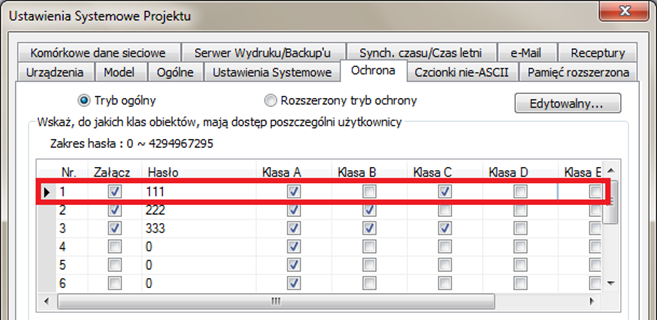
W tym trybie dostępnych jest 12 użytkowników, każdy z indywidualnym hasłem. Hasło powinno składać się z cyfr. Istnieje sześć klas zabezpieczeń: od A do F.
Po wprowadzeniu hasła użytkownik zyskuje dostęp do obiektów, które posiadając klasy, do których ma uprawnienia.. Jak pokazano poniżej, "Użytkownik 1" może obsługiwać obiekty z klasą A lub C.
 Uwaga
■ Tryb ogólny nie jest dostępny w serii cMT-svr.
10.2.2 Rozszerzony tryb ochrony
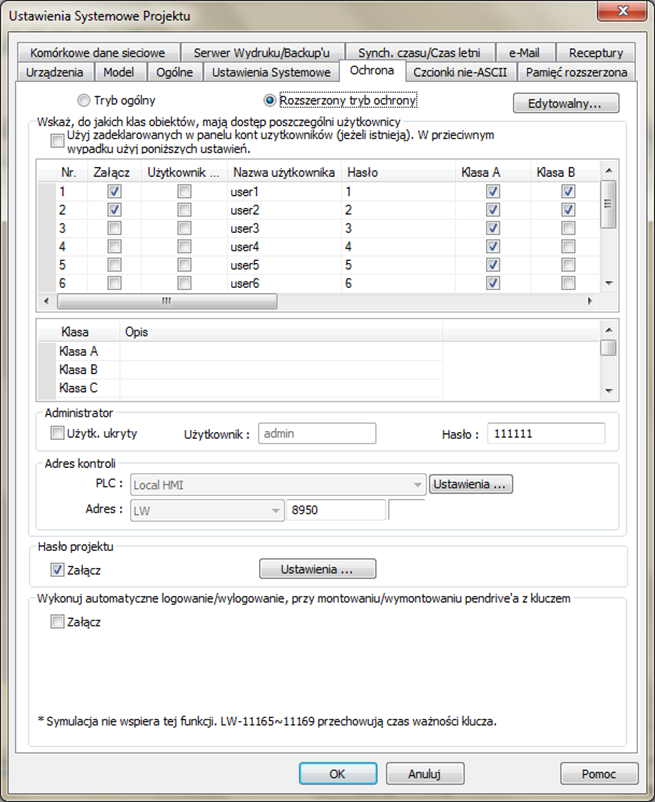
W tym trybie można ustawić maksymalnie 11 użytkowników i utworzyć konto [Administrator]. Administrator ma uprawnienia do wszystkich klas i obiektów. Hasła użytkownika muszą zawierać znaki alfanumeryczne, a każdy użytkownik może mieć do uprawnienia 12 klas: od A do L (Do 127 użytkowników można ustawić w narzędziach administracyjnych. Więcej informacji na ten temat można znaleźć w sekcji "10.4 Zastosowanie rozszerzonego trybu kontroli").
Tryb rozszerzonej ochrony pozwala wykorzystać z [adres kontroli], aby użytkownicy mogli zarządzać kontami bezpośrednio poprzez HMI. Więcej informacji na ten temat można znaleźć w sekcji "10.3 Rozszerzony tryb ochrony i adres kontrolny ". Alternatywnie, można skorzystać z pendriva z kluczem logowania, aby automatycznie zalogować się po podpięciu panela do HMI, na którym został zapisany klucz do logowania. Aby uzyskać więcej informacji na ten temat zobacz „10.4.3 Automatyczne logowanie / wylogowanie się przy użyciu pendriva z kluczem logowania".
10.3 Rozszerzony tryb ochrony i adres kontrolny
Adres kontrolny jest używany do logowania i zarządzania kontami. Może on być przypisany do rejestru LW w lokalnym HMI i będzie korzystał z 20 kolejnych rejestrów. Aby zalogować się przy użyciu adresu sterującego, wybierz opcję logowania się przez [nazwę użytkownika] lub [indeks użytkownika].
Proszę ustawić [nazwa użytkownika] i [hasło] w [ustawieniach systemowych] » [ochrona] » z opcją zaawansowany tryb ochrony.
10.3.1 Ustawienia adresu sterowania
Gdy adres kontrolny jest ustawiony, jako LW-n, gdzie n jest dowolną liczbą, zostaną przypisane następujące adresy:
| Adres | Nazwa | Opis |
| LW-n (1 rejestr) | Komenda | Komenda do wykonania: logowanie, wylogowanie, dodawanie / ustawianie / usuwanie kont itd. |
| LW-n+1 (1 rejestr) | Wynik wykonywania komendy | Wyświetla wynik wykonywania komendy. |
| LW-n+2 (1 rejestr) | Indeks użytkownika | Indeks konta (używany z obiektem listy opcji). |
| LW-n+3 (1 rejestr) | Przywileje użytkownika | Wartość binarna. Poziom A = bit0, poziom B = bit1,... |
| LW-n+4 (8 rejestr) | Nazwa użytkownika | Nazwa konta (rozróżniana wielkość liter, tylko litery i cyfry). |
| LW-n+12 (8 rejestr) | Hasło | Hasło do konta (rozróżniana wielkość liter, można używać liter, cyfr lub znaków specjalnych). |
Po ustawieniu [Adresu sterowania] odpowiednie adresy można znaleźć w [Biblioteka komentarzy zmiennych] » [Użytkownika] na przykład, ustawienie po ustawieniu adresu kontrolnego, jako LW-0:
LW-0 à [Komenda]
LW-1 à [Wynik wykonywania komendy]
LW-2 à [Indeks użytkownika]
LW-3 à [Przywileje użytkownika]
LW-4 ~ LW-11 à [Nazwa użytkownika]
LW-12 ~ LW-20 à [Hasło]
 Uwaga
■ W trybie rozszerzonej ochrony, jeśli jest używany model serii cMT, adres sterujący może być przypisany tylko do rejestru PLW lokalnego interfejsu HMI.
10.3.2 Komendy
Wprowadzenie różnych wartości do rejestru LW-n pozwala zrealizować różne komendy:
| Wartość | Komenda | Opis |
| 1 | Logowanie nazwą użytkownika | Należy podać nazwę użytkownika i hasło. Po wprowadzeniu system sprawdzi, czy są one zgodne z ustawionymi parametrami w [ustawianiach systemowych] » [ochrona] » [Tryb rozszerzonej ochrony]. |
| 2 | Logowanie indeksem użytkownika | Należy podać indeks użytkownika i hasło. Zobacz rozdział 10.4.4 Tryb rozszerzonej ochrony z obiektem lista opcji |
| 3 | Wylogowanie | |
| 4 | Zmiana hasła obecnie zalogowanego użytkownika | Należy podać nazwę użytkownika i hasło. Następnie należy wprowadzić stare hasło w [nazwa użytkownika] i nowe hasło w [hasło] |
| 5 | Dodaj konto | Należy podać [nazwę użytkownika], [hasło] i [uprawnienie użytkownika] |
| 6 | Dodaj konto tymczasowe (minuty) | Należy podać [nazwę użytkownika], [hasło], [uprawnienie użytkownika] i [indeks użytkownika]. [Indeks użytkownika] służy do określania okresu (w minutach), w którym konto jest ważne. Jeśli podano wartość 0, to konto pozostaje ważne do ponownego uruchomienia HMI |
| 7 | Usuń istniejące konto podając nazwę użytkownika | Należy podać nazwę użytkownika |
| 8 | Usuń istniejące konto podając indeks użytkownika | Należy podać indeks. |
| 9 | Podaj nazwę użytkownika i ustaw klasy, do których ma dostęp | Należy podać nazwę użytkownika i klasy |
| 10 | Podaj indeks użytkownika i ustaw klasy, do których ma dostęp | Należy podać indeks użytkownika i klasy |
| 11 | Ustaw hasła dla użytkownika, podając jego nazwę | Należy podać nazwę użytkownika i hasło |
| 12 | Ustaw hasła dla użytkownika, podając jego indeks | Należy podać indeks użytkownika i hasło |
| 13 | Sprawdź uprawienia użytkownika, podając jego nazwę | Należy podać nazwę użytkownika. Jeśli polecenie powiedzie się, można wyświetlić uprawnienie użytkownika |
| 14 | Sprawdź uprawienia użytkownika, podając jego indeks | Należy podać indeks użytkownika. Jeśli polecenie powiedzie się, można wyświetlić uprawnienie użytkownika |
| 15 | Dodaj konto tymczasowe (dni) | Należy podać [nazwę użytkownika], [hasło], [uprawnienie użytkownika] i [indeks użytkownika]. [Indeks użytkownika] służy do określania okresu (liczby dni), przez które konto jest ważne. Jeśli podano wartość 0, to konto pozostaje ważne do ponownego uruchomienia HMI. |
| 16 | Dodaj wygasające konto (minuty) | Należy podać [nazwę użytkownika], [hasło], [uprawnienie użytkownika] i [indeks użytkownika]. [Indeks użytkownika] służy do określania okresu (w minutach), przez które konto jest ważne. 0 jest nieprawidłową wartością dla tego ustawienia. |
| 17 | Dodaj wygasające konto (dni) | Należy podać [nazwę użytkownika], [hasło], [uprawnienie użytkownika] i [indeks użytkownika]. [Indeks użytkownika] służy do określania okresu (w dniach), przez które konto jest ważne. 0 jest nieprawidłową wartością dla tego ustawienia |
| 18 | Pozostały czas ważności konta –minuty (nazwa użytkownika) | Należy podać [nazwę użytkownika]. Jeśli polecenie zostanie wykonane, pozostały czas (w minutach) zostanie wyświetlony w [indeksie użytkownika]. |
| 19 | Pozostały czas ważności konta –minuty (indeks użytkownika) | Należy podać [indeks użytkownika]. Jeśli polecenie zostanie wykonane, pozostały czas (w minutach) zostanie wyświetlony w [indeksie użytkownika]. |
| 20 | Pozostały czas ważności konta –dni (nazwa użytkownika) | Należy podać [nazwę użytkownika]. Jeśli polecenie zostanie wykonane, pozostały czas (w dniach) zostanie wyświetlony w [indeksie użytkownika]. |
| 21 | Pozostały czas ważności konta –dni (indeks użytkownika) | Należy podać [indeks użytkownika]. Jeśli polecenie zostanie wykonane, pozostały czas (w dniach) zostanie wyświetlony w [indeksie użytkownika]. |
 Uwaga
■ Dodanie konta tymczasowego / wygasającego: różnica między kontem tymczasowym a kontem wygasającym oznacza, że konta tymczasowe nie są przechowywane w systemie i będą nieważne po wyłączeniu HMI. Zarówno konta tymczasowe, jak i konta wygasające, zostaną automatycznie usunięte po ich wygaśnięciu.
■ Usuń istniejące konto: nie można usunąć aktualnie zalogowanego użytkownika.
■ Symulacja Offline/Online: należy zmieniać ustawienia konta w programie. Wszelkie modyfikacje konta podczas symulacji nie będą zapisane i aktywne w następnej symulacji
■ Administrator: Domyślne konto administratora, nie można zostać usunięte, posiada wszystkie uprawnienia i nie można tego edytować.
■ Rejestr systemowy LW-10754: Wyświetla bieżącą nazwę użytkownika.
■ Rejestr systemowy PLW-10754: Wyświetla bieżącą nazwę użytkownika (tylko w serii cMT).
■ Adres [Przywileje użytkownika] nie wyświetla uprawnień przypisanych do bieżącego konta użytkownika - należy użyć rejestru systemowego LW-9222, aby wyświetlić te uprawnienia.
10.3.3 Wyniki realizacji komend
Po wykonaniu polecenia system zapisze kod wyniku do adresu kontrolnego LW-n + 1. Niżej wymienione kody wynikowe są wyświetlane w formacie szesnastkowym.
| Wynik | Wynik wykonania polecenia |
| (0x001) | Sukces |
| (0x002) | Błędna komenda |
| (0x004) | Konto istnieje (kiedy dodajemy nowego użytkownika) |
| (0x008) | Konto nie istnieje |
| (0x010) | Błędne hasło |
| (0x020) | Odmowa wykonania komendy |
| (0x040) | Błędna nazwa |
| (0x080) | Niedozwolony znak w haśle |
| (0x100) | Nieprawidłowe importowane dane |
| (0x200) | Konto nieważne (po zalogowaniu się za pomocą klucza zabezpieczeń USB). [Okres obowiązywania] można ustawić w Narzędziach administratora. |
Uwaga
■ Użytkownicy mogą dodawać nowe zdarzenie w Alarmach i wyznaczyć [adres odczytu] na LW-n + 1 [wynik wykonania polecenia]. Należy otworzyć kartę [Wiadomość] » [Treść wiadomości] » [Zawartość] i określ komunikat, który ma zostać wyświetlony w obiekcie lista zdarzeń, aby wyświetlić wynik wykonania polecenia.
10.4 Zastosowanie rozszerzonego trybu ochrony
10.4.1 Importowanie kont użytkowników
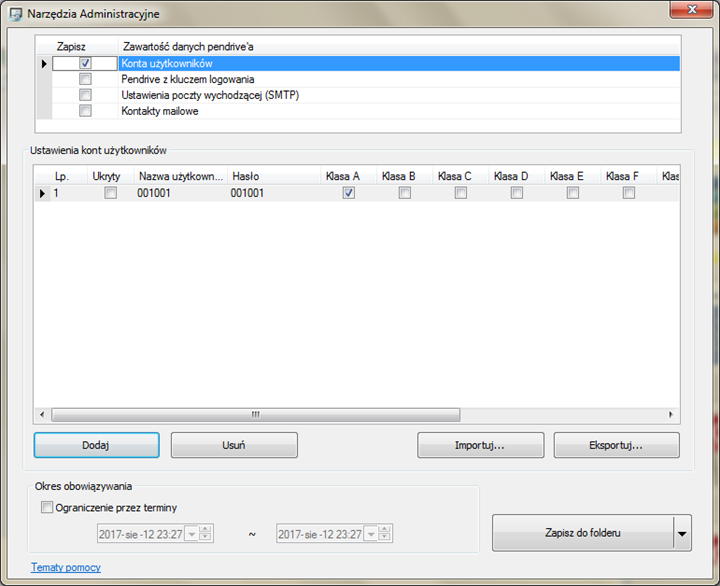
Konta użytkowników można ustawiać również przy pomocy narzędzi administracyjnych. Znajdują się one w Utility Manager >>Utrzymanie>> Narzędzia administracyjne. Po uruchomieniu programu zaznacz pole wyboru [Konta użytkowników]. Możesz dodać do 127 kont.
 Aby uzyskać więcej informacji na ten temat zobacz rozdział “36 Narzędzia administracyjne”.
Dodane konta mogą być zapisane na pamięci USB lub karcie SD i importowane w HMI przez funkcyjny. W tym celu utwórz funkcyjny i wybierz [Import danych użytkownika/użycie [klucza logowania USB].
![Zrzut ekranu: Zastosowanie rozszerzonego trybu ochrony › Importowanie kont użytkowników – W tym celu utwórz funkcyjny i wybierz [Import danych użytkownika/użycie [klucza logowania USB]](https://n8n.multiprojekt.pl/bookstack/uploads/images/gallery/2026-07/BzNimage.png)
Po podpięciu urządzenia zewnętrznego do HMI, należy nacisnąć przycisk funkcyjny, aby zaimportować konta. Jeśli wybrano opcję [Zastąp], istniejące konta zostaną zastąpione nowymi kontami i nastąpi automatyczne wylogowanie po zaimportowaniu. Jeśli wybrano opcję [Usuń plik po zaimportowaniu kont użytkowników], po zaimportowaniu kont plik na urządzeniu zewnętrznym zostanie usunięty. Jeśli określono [okres obowiązywania] w Narzędziach administracyjnych, dane kont można importować tylko przez określony limit czasowy. Zaimportowane konta nie zostaną usunięte przez system po zakończeniu okresu obowiązywania.
10.4.2 Logowanie Pendrivem z kluczem logowania
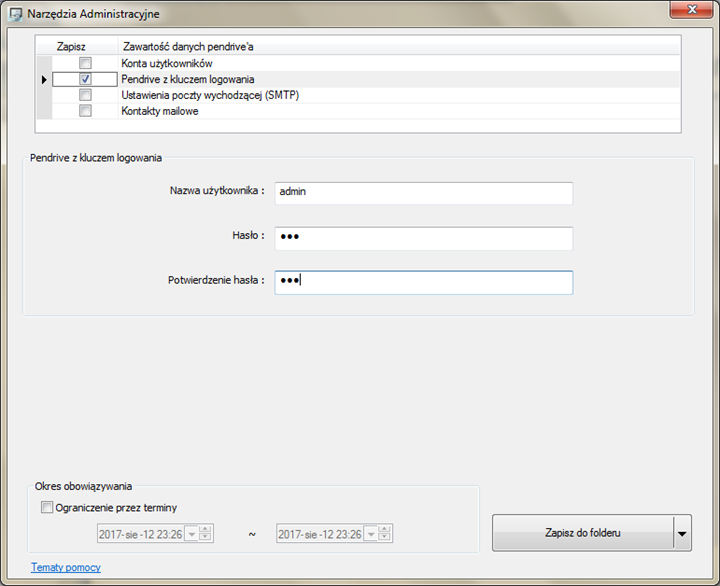
Zamiast wpisywać nazwę użytkownika i hasło do logowania, można użyć klucza. Z utility manager z zakładki utrzymanie należy wybrać narzędzia administracyjne i zaznaczyć opcję [Pendrive z kluczem logowania]. Informacje o koncie można ustawić w [ustawieniach systemowych] »[ochrona] i dane do konta w kluczu muszą być z nimi zgodne.
 Uwaga
■ Należy pamiętać, że konta użytkownika używane dla Klucza bezpieczeństwa USB muszą już istnieć w HMI.
 Aby uzyskać więcej informacji na ten temat zobacz rozdział “36 Narzędzia administracyjne”.
Klucz logowania można zapisać na pamięci USB lub karcie SD, a następnie utworzyć przycisk funkcyjny na HMI do logowania się za jego pomocą.
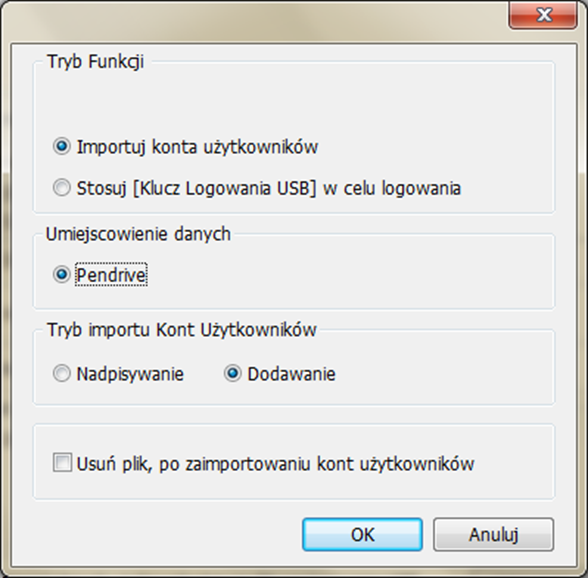
Po podpięciu urządzenia zewnętrznego do HMI, należy nacisnąć przycisk funkcyjny, aby zaimportować konta. W narzędziach administracyjnych można określić [okres obowiązywania] konta. Użytkownik zostanie wylogowany automatycznie po wygaśnięciu konta
10.4.3 Automatyczne logowanie / wylogowanie się przy użyciu pendriva z kluczem logowania
Jak pokazano poniżej w [ustawieniach systemowych], można zaznaczyć opcję automatycznego logowania/wylogowania:
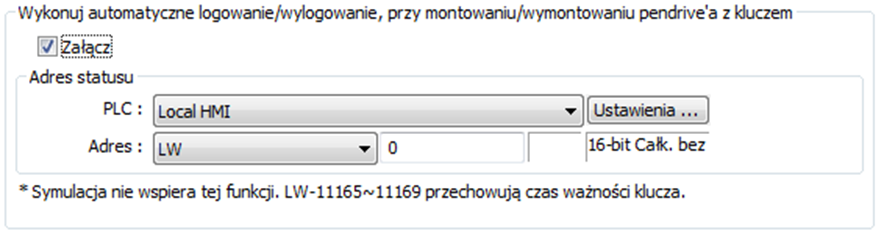
Ta funkcja umożliwia automatyczne logowanie / wylogowanie przy użyciu pendriva z kluczem logowania. Podłącz pamięć USB, na której jest klucz, aby się zalogować. Po odłączeniu nastąpi automatyczne wylogowanie. Status logowania / wylogowania zostanie wpisany w określony adres, kody wynikowe to:
0x00: Brak czynności
0x01: Powodzenia zalogowania
0x04: Niepowodzenia zalogowania
0x08: Powodzenie wylogowania
0x10: Niepowodzenie wylogowania
 Aby uzyskać więcej informacji na temat pendriva z kluczem logowania zobacz rozdział “36 Narzędzia administracyjne”.
 Uwaga
■ Gdy włączona jest opcja automatycznego logowania / wylogowania, logowanie się za pomocą obiektu funkcyjnego nie jest możliwe, ale możliwe jest zalogowanie się / wylogowanie przy pomocy adresu kontrolnego.
■ Ta funkcja nie jest wspierana w symulacji On-line / Off-line.
■ Klucz można zapisać tylko na pamięci USB.
 Kliknij ikonę, aby pobrać projekt demo, który wyjaśnia, jak zalogować się / wylogować przy użyciu Pendriva z kluczem logowania. Przed pobraniem projektu demo sprawdź połączenie internetowe
10.4.4 Tryb rozszerzonej ochrony z obiektem lista opcji
Tryb rozszerzonej ochrony wykorzystuje adres kontrolny LW-n+2, jako indeks konta. W obiekcie [lista opcji] można wyświetlać nazwy i uprawnienia użytkowników. Użytkownik może zdecydować czy wyświetlać nazwy i przywileje ukrytych użytkowników czy też nie. Aby zmienić status użytkownika na ukrytego użytkownika należy wejść w [ustawienia systemowe] » [ochrona] » [rozszerzony tryb ochrony] i zaznaczyć przy wybranym użytkowniku pole [ukryty użytkownik]. Jeśli adres kontrolny jest ustawiony, jako LW-0, adres z indeksem użytkownika będzie znajdował się pod LW-2.
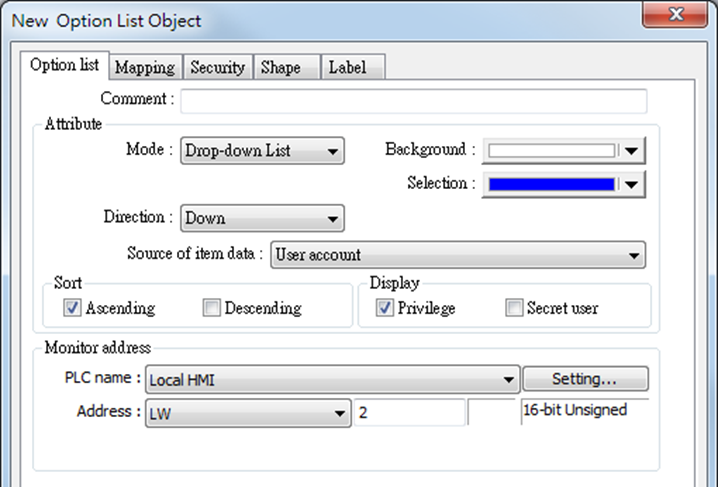
 Kliknij ikonę, aby pobrać projekt demo, który wyjaśnia jak korzystać z rozszerzonego trybu ochrony. Przed pobraniem projektu demo sprawdź połączenie internetowe.
10.5 Ustawienia ochrony w obiekcie
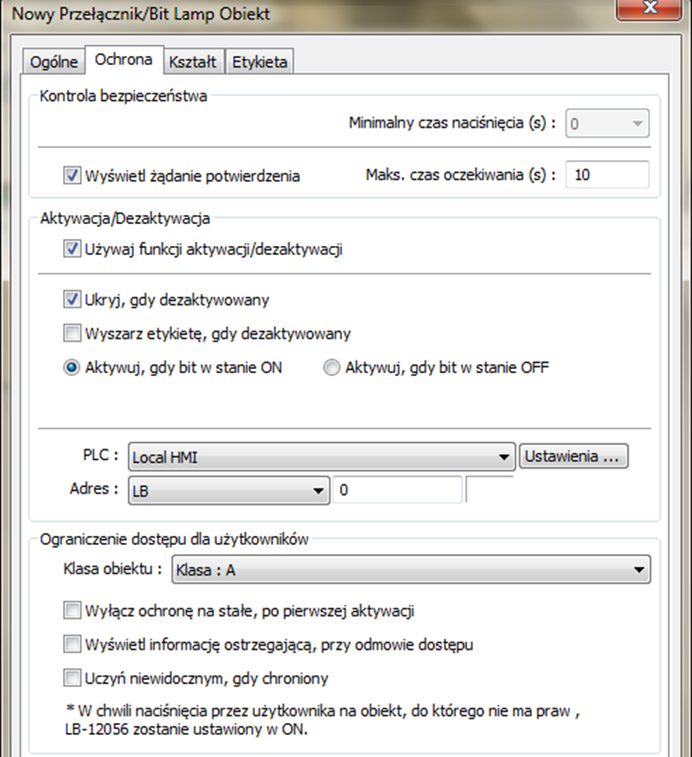
| Opcja | Opis |
| Kontrola bezpieczeństwa |
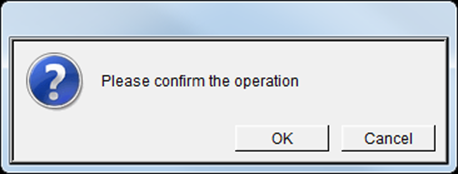
[Minimalny czas naciśnięcia (s)] Aby uaktywnić obiekt, należy nacisnąć i przytrzymać przycisk przez czas dłuższy, niż określony w polu Minimalny czas naciśnięcia (s). [Wyświetl żądanie potwierdzenia] Po naciśnięciu obiektu, pojawi się okno z potwierdzeniem operacji. Jeśli operacja nie zostanie potwierdzona w czasie określonym w polu [Maks. czas oczekiwania (s)], okno zniknie automatycznie
|
|
Aktywacja/ Dezaktywacja |
Po wybraniu tej opcji, podany rejestr bitowy jest używany do aktywowania lub dezaktywowania obiektu. W przypadku jak wyżej, jeśli LB-0 jest włączone, obiekt jest widoczny. Ukryj, gdy zdezaktywowany Kiedy zdeklarowany bit jest wyłączony, obiekt jest niewidoczny Wyszarz etykietę, gdy zdezaktywowany Kiedy zdeklarowany bit jest wyłączony, obiekt zostaje wyszarzony
Aby uzyskać więcej informacji na temat funkcji aktywacji/dezaktywacji zobacz rozdział 13.4 i 13.9 |
| Ograniczenia dostępu dla użytkownika |
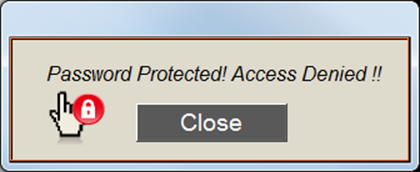
Ustawienia klasy bezpieczeństwa obiektu przeznaczonego do obsługi przez upoważnionego użytkownika. Klasa obiektu “Brak” oznacza, że obiekt nie jest chroniony. Tylko użytkownik “admin” ma dostęp do obiektów z klasą “Administrator” Wyłącz ochroną na stałe po pierwszej aktywacji Gdy klasa użytkownika będzie zgodna z klasą obiektu, system przestanie zabezpieczać obiekt po pierwszym użyciu, co oznacza, że dowolny użytkownik może swobodnie operować tym obiektem po jego odblokowaniu. Wyświetl informację ostrzegającą, przy odmowie dostępu Gdy nieuprawniony użytkownik spróbuje obsługiwać obiekt, pojawi się okno ostrzegawcze (okno nr 7). Zawartość komunikatu w oknie dialogowym można edytować.
Uczyń niewidocznym, gdy chroniony Jeśli użytkownik nie ma dostępu do obiektu o danej klasie, jest on dla niego niewidoczny. |
10.6 Przykład ustawień zabezpieczenia obiektów
Poniżej przedstawiono przykład ustawienia klasy zabezpieczeń obiektu:
1. Stwórz projekt, przejdź do [ustawień systemowych] » [ochrona] » [tryb ogólny] i załącz 3 użytkowników:
User 1 =dostęp do klasy: A
User 2 = dostęp do klasy: A, B
User 3 = dostęp do klasy: A, B, C
2. Utwórz obiekty na oknie numer 10 jak pokazano poniżej:
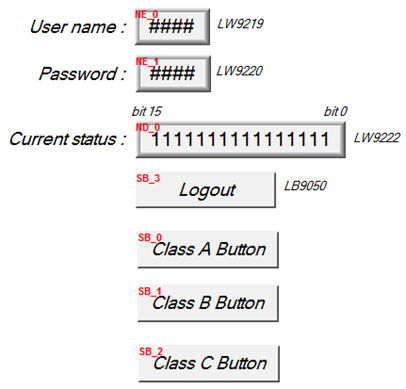
Stwórz dwa [obiekty numeryczne]:
[LW-9219] zawiera numer użytkownika (w zakresie od 1 do 12), rejestr o długości 1 słowa
[LW-9220] hasło, rejestr o długości 2 słów
Stwórz kolejny [obiekt numeryczny] z odznaczoną opcją „wprowadzanie”:
[LW-9222] klasy obiektów dostępne dla obecnie zalogowanego użytkownika (bit 0:A, bit 1:B, bit 2:C, ...) (16-bit Binarny)
Stwórz obiekt [Ustaw bit]:
[LB-9050] wyloguj użytkownika
Stwórz kolejne 3 obiekty [ustaw bit], każdy z inną klasą obiektu, ale każdy z opcją „uczyń niewidocznym, gdy chroniony”.
3. Po stworzeniu obiektów zapisz i skompiluj projekt, a następnie wykonaj symulację off-line. Poniżej przedstawiono, jak będzie zachowywał się projekt podczas symulacji.
|
|
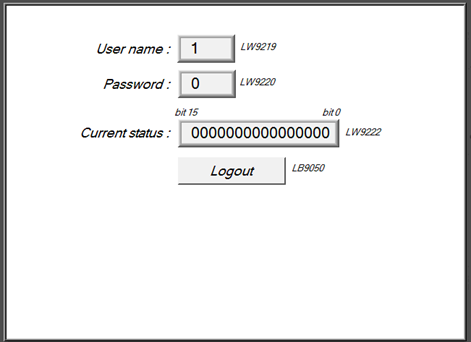
Przed wprowadzeniem hasła wyświetlana jest wartość"0000000000000000", co oznacza, że użytkownik ma dostęp do obiektów bez klasy zabezpieczeń, czyli z klasą obiektu ustawioną, jako "Brak". Klawisze [Class A] ~ [Class C] posiadają klasy obiektów od "A" do "C" i mają zaznaczoną opcję [uczyń niewidocznym, gdy chroniony]; dlatego w tej chwili są niewidoczne. |
|
|
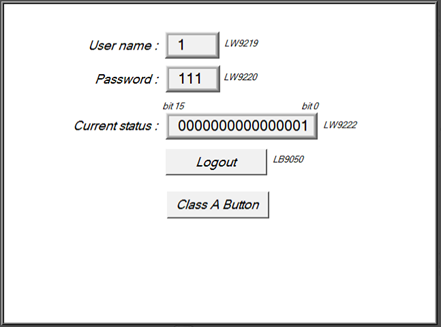
Wprowadź indeks użytkownika: 1 oraz hasło: 111. Ponieważ użytkownik 1 jest uprawniony do obsługi obiektów z klasą A, obiekt [Class A] zostanie wyświetlony. Bit zerowy słowa [LW-9222] przyjmie wartość 1, co oznacza, że użytkownik może obsługiwać obiekty klasy A.. |
|
|
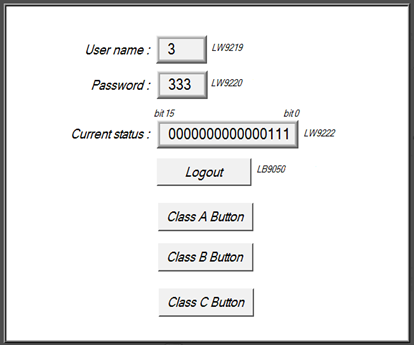
Wprowadź indeks użytkownika: 3 oraz hasło: 333. Ponieważ użytkownik 3 jest uprawniony do obsługi obiektów z klasą A, B, C obiekty [Class A], [Class B], [Class C], zostaną wyświetlone. Bit zerowy, pierwszy i drugi słowa [LW-9222] przyjmą wartość 1, co oznacza, że użytkownik może obsługiwać obiekty klasy A, B, C. |
|
|
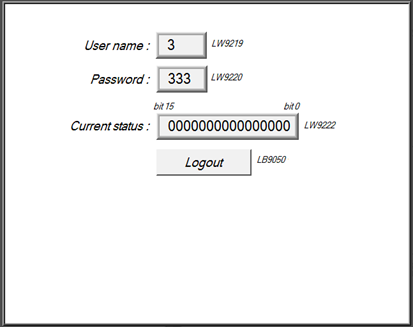
Naciśnij przycisk [Logout], aby wylogować użytkownika. Po wylogowaniu użytkownik ma dostęp do obiektów bez klasy zabezpieczeń, czyli z klasą obiektu ustawioną, jako "Brak”. |
 Uwaga
■ Wprowadzanie hasła: jeśli hasło jest nieprawidłowe, bit [LB-9060] przejdzie w stan wysoki; jeśli hasło jest poprawne przejdzie w stan niski. Wszystkie hasła użytkowników (użytkownik 1 do użytkownika 12) można podejrzeć w rejestrach systemowych [LW-9500] ~ [LW-9522], po 2 słowa na hasło, łącznie 24 słów.
■ Zmiana hasła bezpośrednio na HMI: Gdy bit [LB-9061] jest w stanie wysokim, system może pobrać dane z rejestrów [LW-9500] ~ [LW-9522], aby zaktualizować hasło użytkownika. Nowe hasło zostanie użyte w przyszłych operacjach. Proszę zwrócić uwagę, że klasy, do których użytkownik ma dostęp, nie ulegną zmianie ze względu na zmianę hasła.
10.7 Zabezpieczenie projektu przed edycją
Przed wysłaniem projektu innym, którzy nie powinni mieć możliwości edycji projekt, zaleca się kliknięcie przycisku [Edytowalny] na karcie ochrona i wybrać opcję „załącz tylko odczyt”. Ten tryb może chronić ustawienie hasła przed nieupoważnioną edycją.
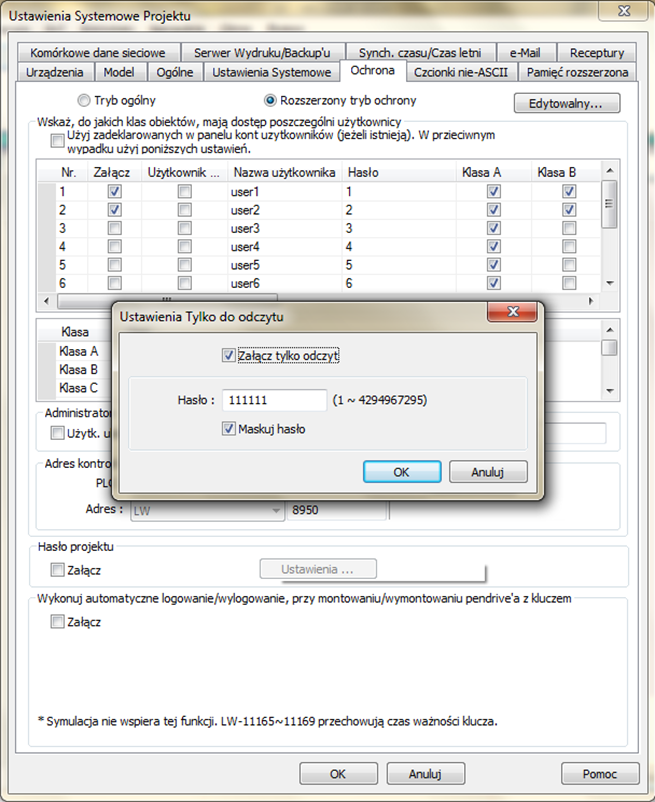
Kiedy opcja [Załącz tylko odczyt] jest wybrana, aby móc zmienić ustawienia w karcie ochrona będzie wymagane podanie hasła.
Kiedy opcja [Maskuj hasło] jest zaznaczona, znaki w hasłach będą widoczne, jako znaki *.
 Uwaga
■ Nie ma możliwości odszyfrowania nadanego hasła, dlatego proszę zapamiętać nadane hasło.
Słowa kluczowe
hasło użytkownika, klasy użytkowników, rozszerzony tryb ochrony, Enhanced Security Mode, ochrona obiektów, logowanie, wylogowanie, klucz USB, pendrive, uprawnienia
No comments to display
No comments to display